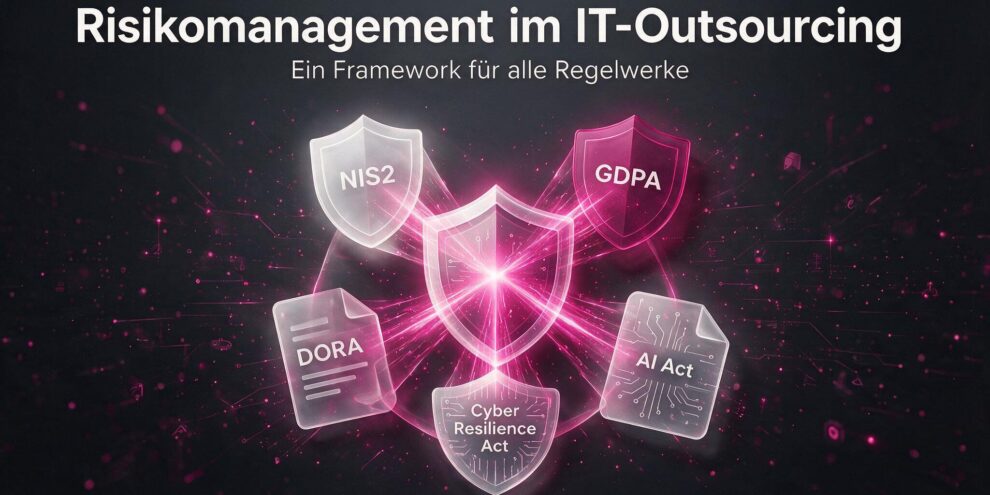
Risikomanagement im IT-Outsourcing: ein Framework für alle Regelwerke

Risikomanagement im IT-Outsourcing war noch nie eine reine IT-Aufgabe – inzwischen ist es vor allem eine Compliance-Aufgabe. NIS2, DSGVO, DORA, Cyber Resilience Act, AI Act – dazu interne IT-Sicherheitsrichtlinien, Einkaufsvorgaben und Datenschutzkonzepte. Wer heute IT-Leistungen auslagert, muss die Risiken dieser Auslagerung gegen ein Dutzend Regelwerke gleichzeitig prüfen. In der Praxis führt das zu einem bekannten…
weiterlesen

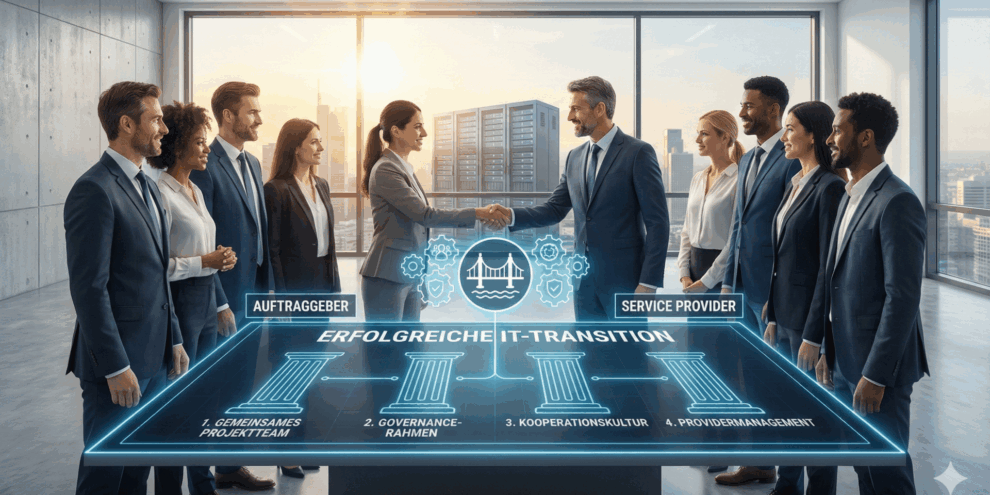
Erfolgreiche IT-Transition – Schlüsselfaktoren

Die Entscheidung für IT-Outsourcing ist gefallen, die Konzeptionsphase abgeschlossen, Ausschreibung und Verhandlungen sind erfolgreich beendet – der Vertrag ist unterzeichnet. Viele Unternehmen lehnen sich bezüglich der anstehenden Phase “IT-Transition” jetzt zurück und vertrauen darauf, dass der Dienstleister beziehungsweise Service Provider die Übernahme der Services eigenständig vorbereitet. Doch Vorsicht: Dieser Ansatz birgt erhebliche Risiken. Ein Dienstleister…

weiterlesen

Auswahl von IT-Dienstleistern: Die 5 häufigsten Fehler

Die Auswahl von IT-Dienstleistern ist ein entscheidender Schritt in jedem IT- bzw. Outsourcing-Projekt. Dieser Prozess durchläuft mehrere Phasen: Nach der Fertigstellung der Ausschreibungsunterlagen werden passende Anbieter identifiziert und zur Angebotsabgabe aufgefordert. Dann erfolgt die Verhandlung der eingegangenen Angebote, die zur Auswahl des Auftragnehmers führen. Leider werden bei der Auswahl häufig Fehler gemacht, die erhebliche Auswirkungen…

weiterlesen

EU-Verordnung DORA – Inhalte und Umsetzungstipps

Die EU-Verordnung DORA (Digital Operational Resilience Act) ist ein gemeinsamer Rahmen für den europäischen Finanzsektor, um den Umgang mit Cybersicherheit und IKT-Risiken zu regeln. Ziel von DORA ist die Stärkung des EU-Finanzmarktes durch die Harmonisierung von Anforderungen und Standards in den Bereichen Cybersicherheit und IKT-Risiken, um die Widerstandsfähigkeit und Anpassungsfähigkeit – die operationale Resilienz –…

weiterlesen
Data Privacy Framework - Datenschutzabkommen EU USA

Neues Datenschutzabkommen „Data Privacy Framework“ zwischen EU und USA – Alle guten Dinge sind drei?

Seit Juli 2023 ist das Datenschutzabkommen „Data Privacy Framework” in Kraft. Nach Safe Harbor und EU-US-Privacy Shield nun also der dritte Versuch, ein rechtssicheres Abkommen für die Weitergabe von personenbezogenen Daten aus der EU in die USA zu etablieren. Im folgenden Artikel klären wir insbesondere folgende sich ergebende Fragen hierzu: Welche Grundprinzipien sind im neuen…

weiterlesen